Technonesia - Pengguna HP Xiaomi, Redmi, dan POCO sebaiknya tidak mengabaikan notifikasi pembaruan sistem yang mulai muncul pada September 2026. Pasalnya, update keamanan terbaru Xiaomi membawa perbaikan untuk 180 celah keamanan di ekosistem Android, termasuk satu kerentanan kritis yang berpotensi membuka jalan bagi serangan dari jarak jauh.
Yang membuat pembaruan ini perlu mendapat perhatian lebih adalah celah kritis tersebut memungkinkan eksekusi kode jarak jauh atau Remote Code Execution (RCE) tanpa memerlukan izin tambahan maupun interaksi pengguna.
Artinya, risiko keamanan tidak selalu muncul setelah seseorang mengeklik tautan mencurigakan atau menginstal aplikasi asing. Dalam kondisi tertentu, kerentanan pada sistem yang belum diperbarui dapat menjadi pintu masuk serangan.
Baca Juga :
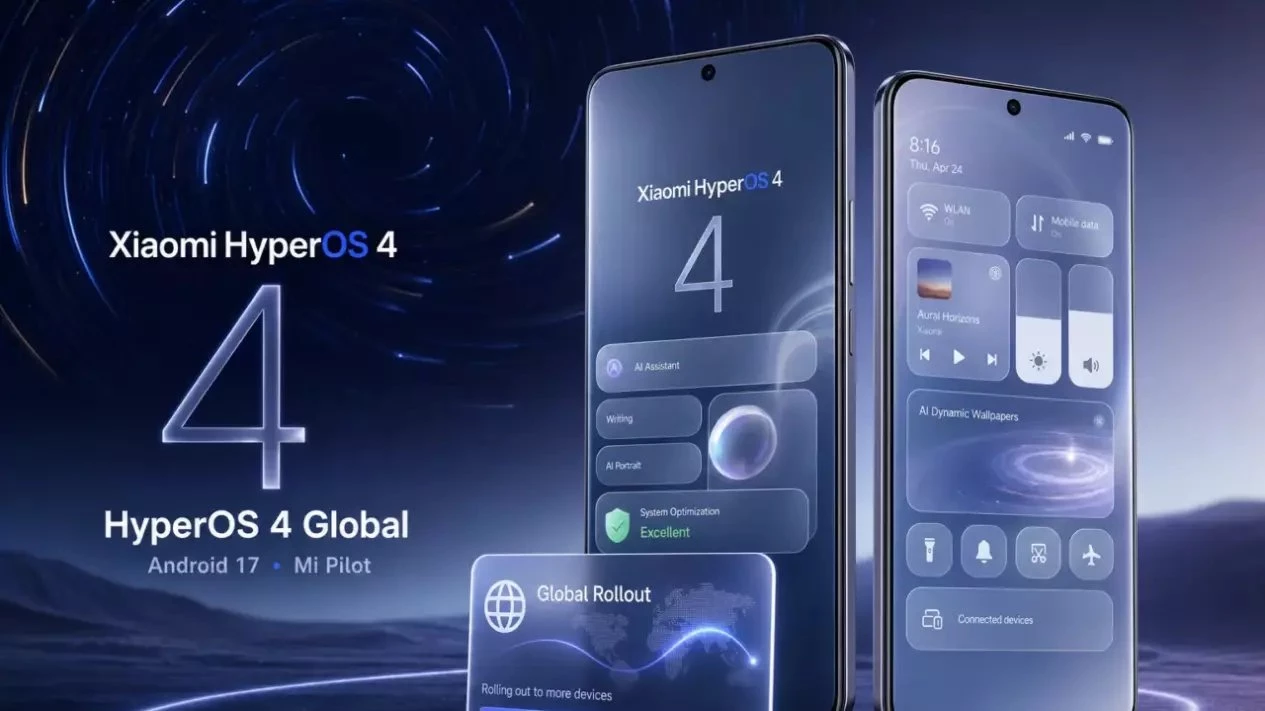
Pembaruan ini mulai digulirkan bersama HyperOS 4, terutama untuk perangkat Xiaomi di China. Sementara itu, beberapa model global juga mulai menerima versi tersebut melalui program open beta.
Bagi perangkat yang masih menjalankan HyperOS 3, patch keamanan September 2026 disebut akan menyusul. Namun, Xiaomi belum mengumumkan jadwal pembaruan resmi untuk seluruh perangkat di Indonesia.
Karena distribusinya dilakukan secara bertahap, pengguna dengan model HP yang sama pun belum tentu menerima notifikasi update pada waktu bersamaan.
Baca Juga :
Xiaomi HyperOS 4 September 2026 Bukan Sekadar Update Sistem Biasa
Nama HyperOS 4 mungkin membuat sebagian pengguna langsung membayangkan tampilan antarmuka baru atau tambahan fitur menarik. Namun, pembaruan September 2026 ini memiliki prioritas yang jauh lebih penting, yakni memperkuat keamanan perangkat.
Berdasarkan informasi patch keamanan Android September 2026 dari Google, sebanyak 95 kerentanan pada sistem inti dan framework telah diperbaiki.
Salah satu celah yang menjadi perhatian berada pada komponen sistem dan dikategorikan kritis karena berpotensi memungkinkan serangan Remote Code Execution.
Baca Juga :
Secara sederhana, RCE merupakan jenis kerentanan yang dapat dimanfaatkan penyerang untuk menjalankan kode atau perintah dari jarak jauh pada perangkat yang terdampak.
Risikonya menjadi lebih serius karena celah tersebut tidak membutuhkan izin tambahan maupun tindakan langsung dari pengguna untuk dieksploitasi.
Dengan kata lain, pengguna tidak selalu harus melakukan kesalahan seperti mengunduh aplikasi mencurigakan agar perangkat berpotensi menghadapi ancaman.
Baca Juga :
Meski detail teknis mengenai metode serangan tidak dijelaskan lebih jauh dalam materi sumber, status kerentanan tersebut sebagai celah kritis menjadi alasan kuat untuk tidak menunda pembaruan ketika sudah tersedia secara resmi.
Patch Keamanan Xiaomi Tutup 180 Celah, Ini Komponen yang Diperbaiki
Selain 95 perbaikan pada sistem inti dan framework Android, patch keamanan September 2026 juga mencakup 85 perbaikan pada komponen perangkat keras dan bagian pendukungnya.
Perbaikan tersebut mencakup kerentanan pada kernel serta sejumlah komponen dari berbagai produsen teknologi.
Baca Juga :
Berikut beberapa nama yang tercakup dalam pembaruan tersebut: